Vous avez de votre coté un composant qui applique des règles particulières/strictes sur les accès aux URLs en https://. De notre coté nous utilisons la configuration par défaut du nginx de la distribution Linux sur laquelle tourne ce registre, elle est peut être trop large quant aux versions de TLS supportées vs vos règles.
Bref il faudrait nous dire plus précisément ce que ces règles interdisent et on verra pour adapter la configuration nginx en conséquence
ou inversement votre client (CLI docker ou autre) ne supporte peut être pas/plus les protocoles configurés sur notre nginx => quelle version de client docker utilisez vous ?
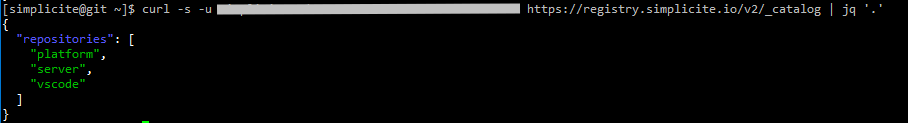
Faites aussi le test en curl direct sur l’URL comme dans mon exemple pour vérifier si le pb est plus global ou uniquement au niveau du client Docker utilisé
Avec les CLI docker de version 29+ dont je dispose je n’ai pas de pb.
Par défaut nginx supporte TLS v1.0, v1.2 et v1.3, c’est comme ça sur registry.simplicite.io.
Sur certains autres serveurs (qui servent autre chose que des registres Docker) nous avons limité à v1.3 sans que ça pose visiblement de pbs.
Je ne maitrise pas l’impact que ça aurait chez l’ensemble nos clients de mettre en place cette même limitation sur le nginx du registre Docker mais on peut le tester ponctuellement si besoin